
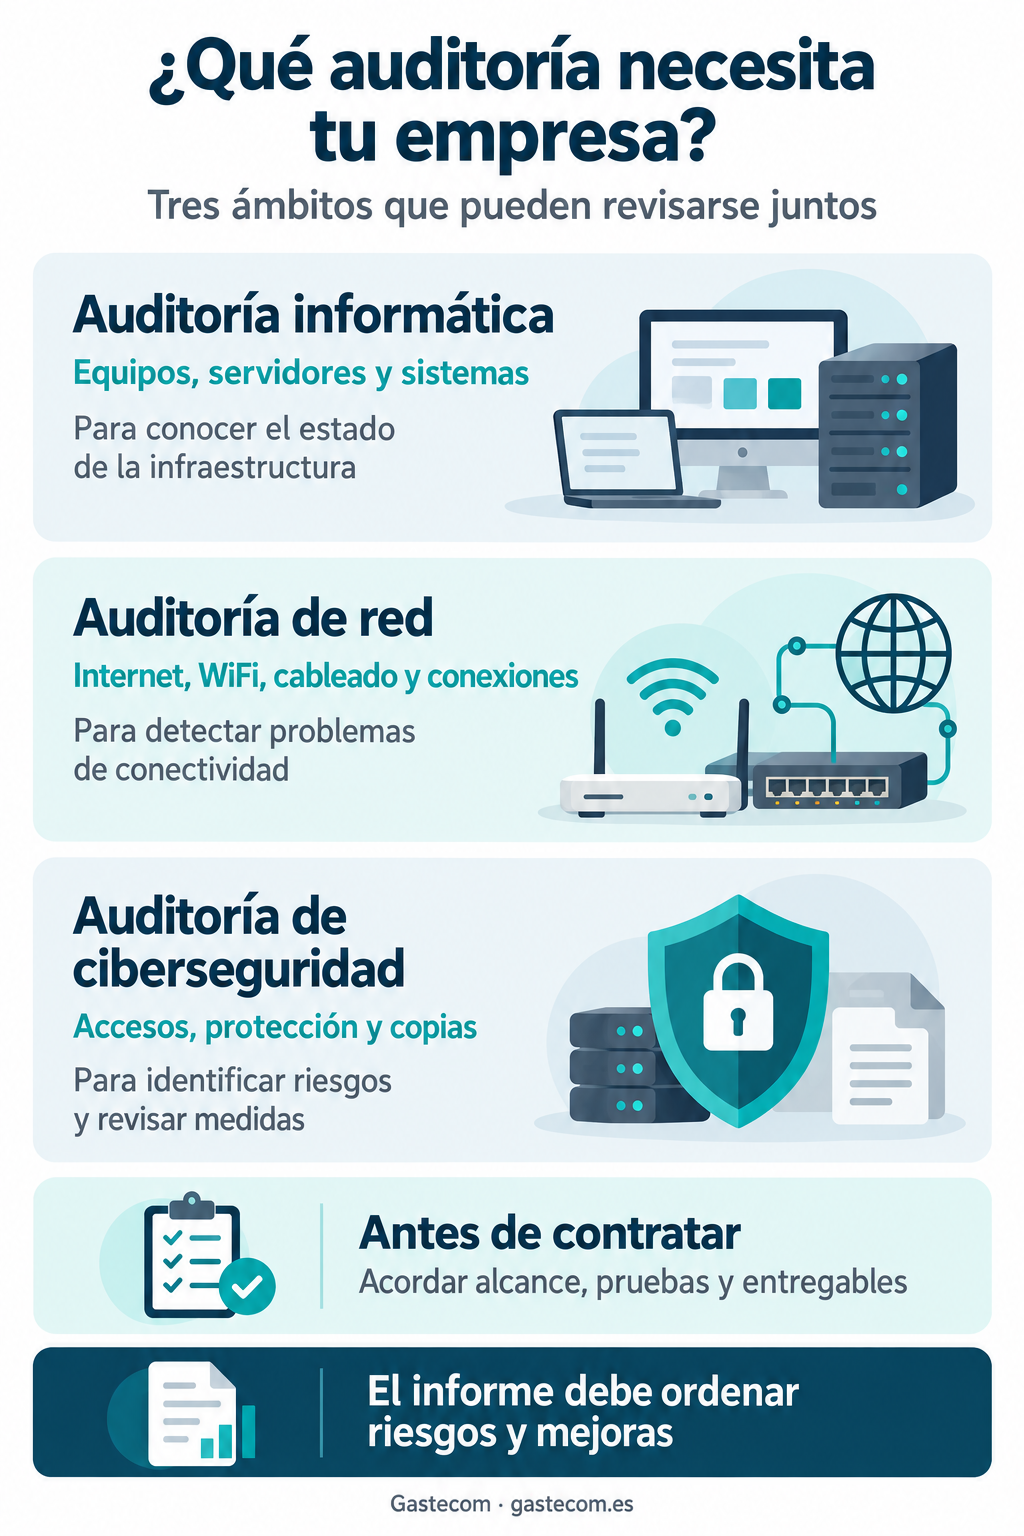
Una auditoría informática revisa el estado de los sistemas de una empresa; una auditoría de red se centra en la conectividad y las comunicaciones; y una auditoría de ciberseguridad analiza riesgos y medidas de protección. Son ámbitos relacionados y pueden formar parte de un mismo diagnóstico, siempre que se concrete su alcance.
La elección depende de lo que necesites comprobar. Los cortes de conexión, los equipos que fallan, las dudas sobre las copias o la falta de control sobre los accesos pueden ser puntos de partida diferentes. Entender qué revisa cada auditoría ayuda a solicitar una valoración útil y a decidir qué mejoras conviene abordar primero.
Qué es una auditoría informática y qué revisa
La auditoría informática ofrece una visión del entorno tecnológico incluido en la revisión: equipos, sistemas operativos, servidores, almacenamiento, aplicaciones y elementos de infraestructura. También puede contemplar la red, las copias y las configuraciones de seguridad.
Sirve para identificar dependencias, sistemas desactualizados, limitaciones de capacidad y tareas que se están resolviendo sin un criterio común. Por ejemplo, una pyme puede haber incorporado nuevos ordenadores y aplicaciones sin revisar el conjunto durante varios años.
El resultado debería permitir entender qué se ha revisado, qué problemas se han encontrado y qué acciones se recomiendan. En la auditoría informática para empresas de Gastecom se plantea una revisión presencial de la infraestructura y un informe con riesgos, prioridades y un plan de mejora.
Qué es una auditoría de red y cuándo resulta útil
Una auditoría de red examina cómo se conectan los dispositivos, los servicios y, cuando corresponde, las distintas sedes. Su alcance puede incluir la conexión a internet, router, switches, WiFi, cableado, segmentación y accesos remotos.
Su objetivo es localizar problemas de funcionamiento, capacidad o diseño. Si varias personas sufren lentitud al mismo tiempo, conviene determinar si la causa está en la conexión contratada, la red interna, un equipo concreto o el servicio al que acceden.
También permite revisar si la infraestructura sigue siendo adecuada tras aumentar la plantilla, incorporar videollamadas o conectar nuevos dispositivos. En este artículo explicamos cómo preparar la red de una empresa cuando crece el número de dispositivos.
Qué analiza una auditoría de ciberseguridad
La auditoría de ciberseguridad se centra en los riesgos que afectan a sistemas, usuarios e información, y en las medidas existentes para reducirlos. Según el alcance acordado, puede revisar accesos, permisos, actualizaciones, firewall, protección de equipos, correo y copias de seguridad.
También puede comprobar si existen procedimientos para dar de baja usuarios, responder a un incidente o recuperar información. Tener herramientas instaladas no permite concluir, por sí solo, que su configuración o supervisión sean adecuadas.
Es importante distinguir una revisión de seguridad de un test de intrusión o de una auditoría de cumplimiento. Estos trabajos tienen objetivos y métodos específicos y no deben darse por incluidos. Antes de contratar servicios de ciberseguridad para empresas, conviene acordar qué pruebas se realizarán y con qué límites.
Cómo saber qué auditoría necesita tu empresa
Cuando los problemas afectan a equipos, servidores, programas y organización de la informática, un diagnóstico general suele ser un punto de partida adecuado. Si la necesidad principal es conocer por qué falla la conexión o cómo mejorar la red, conviene concretar una revisión de conectividad.
Si la preocupación está en los accesos, las amenazas o la recuperación ante un incidente, habrá que poner el foco en seguridad. En muchos casos aparecerán necesidades compartidas: una red puede funcionar correctamente y tener permisos inadecuados; un servidor puede estar protegido y disponer de poco almacenamiento.
La recomendación es describir los síntomas y el impacto en la actividad antes de pedir una herramienta concreta. El diagnóstico permitirá valorar si necesitas cambiar un equipo, corregir una configuración, mejorar la conectividad o establecer un servicio de mantenimiento.
Señales de que conviene revisar la infraestructura
Cortes de internet o problemas de WiFi recurrentes
Las desconexiones durante reuniones, las zonas sin cobertura o la lentitud al aumentar los usuarios requieren comprobar dónde se produce la limitación. Contratar más velocidad puede no resolver un problema situado dentro de la oficina.
Una revisión puede ayudar a decidir si conviene mejorar el WiFi profesional de la empresa, revisar la fibra y conexión a internet o incorporar continuidad de conexión. La elección dependerá del diagnóstico y de cuánto afecta una caída al negocio.
Equipos y servidores que necesitan atención constante
Si las mismas incidencias se repiten o las actualizaciones se posponen por miedo a interrumpir el trabajo, interesa revisar el estado de los sistemas y sus dependencias. También quién conoce las configuraciones y dónde se conserva la documentación.
La auditoría permite ordenar las actuaciones. El mantenimiento informático para empresas puede dar continuidad a esas mejoras mediante tareas preventivas, seguimiento y atención de incidencias, según el servicio contratado.
Copias cuya recuperación no se ha comprobado
Que una tarea de copia aparezca como completada no demuestra que toda la información necesaria pueda recuperarse en el tiempo esperado. Conviene revisar qué se copia, dónde se guarda y cómo se comprueba la restauración.
Los sistemas de copias de seguridad para empresas deben responder a las necesidades de cada actividad. La revisión ayuda a identificar qué datos son críticos y qué interrupción puede asumir el negocio.
Accesos y protecciones que nadie supervisa
Usuarios antiguos que siguen activos, cuentas compartidas o permisos que se concedieron sin revisión son motivos para comprobar el control de accesos. Lo mismo sucede si no está claro quién recibe y gestiona los avisos del antivirus o del firewall.
La auditoría debe identificar las medidas existentes y las carencias observadas dentro de su alcance. A partir de ahí se pueden priorizar cambios de configuración, revisión de permisos o servicios de protección y supervisión.
Qué debería incluir el informe de auditoría
Un informe útil debe relacionar los hallazgos con la actividad de la empresa y explicar cómo se han obtenido. Conviene que incluya los sistemas revisados, las limitaciones del trabajo, los riesgos detectados y las recomendaciones.
Las prioridades deben quedar claras. Una configuración que expone información requiere un tratamiento diferente al de un equipo que convendría renovar a medio plazo. Cada actuación debería indicar el motivo y qué problema pretende resolver.
También interesa distinguir las correcciones que pueden realizarse con los recursos actuales de las que requieren inversión o un servicio adicional. Esto permite planificar sin convertir el informe en una lista de productos desconectada de las necesidades del negocio.
Qué preparar antes de la visita técnica
Reúne una relación aproximada de equipos, servidores, sedes, aplicaciones y proveedores. Añade las incidencias frecuentes y los procesos que no pueden detenerse: atención telefónica, correo, acceso al programa de gestión o consulta de documentación.
Acuerda con el equipo técnico los permisos, las personas de contacto y cualquier prueba que pueda afectar a la actividad. Las credenciales deben facilitarse únicamente por un procedimiento seguro acordado, con los permisos necesarios para el trabajo.
La información disponible ayuda a aprovechar la visita, pero la falta de documentación también puede ser un hallazgo. No es necesario conocer de antemano el origen del problema para solicitar una revisión.
Después de la auditoría cómo dar continuidad a las mejoras
El siguiente paso es asignar responsables y plazos a las actuaciones prioritarias, y comprobar después que los cambios han resuelto el problema. Cuando haya dependencias, conviene ordenar los trabajos: por ejemplo, revisar la red antes de incorporar nuevos dispositivos o validar las copias antes de una migración.
El diagnóstico puede derivar en mejoras de conectividad, centralita, servidores, protección o mantenimiento. Cada propuesta debe justificarse por lo observado y por las necesidades de la empresa.
Solicitar una auditoría para tu empresa
En Gastecom revisamos la infraestructura informática de forma presencial para identificar riesgos y ordenar las mejoras. Puedes consultar el alcance de nuestra auditoría informática y plantear qué aspectos de red y seguridad necesitas comprobar.
Si tu empresa está en Álava, Bizkaia, Gipuzkoa o Cantabria, puedes contactar con Gastecom para solicitar una valoración. Cuéntanos qué incidencias se repiten, qué sistemas utilizáis y qué cambios tenéis previstos para concretar el diagnóstico.


